-
 小心“医疗黑客”:医院药物输液泵存任意命令执行漏洞,可危及病人生命
医院用的智能输液泵说起来是很高端先进,一旦这个无比智能的小玩意儿因为其自身“疾病”而被攻击者恶意利用,那结果可要危及性命了。
-
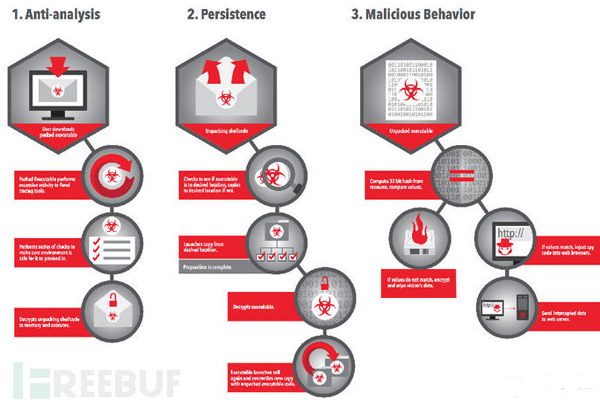 “自爆”病毒Rombertik
Rombertik是一款高度复杂的病毒(恶意软件),它使用了多级混淆、高度复杂的逃避检测技术和反分析技术,并且该恶意软件能够通过擦除硬盘数据防止被他人分析。
-
 小漏洞大危害:点击劫持你的谷歌账户
谷歌近日修复了一个点击劫持漏洞,攻击者可利用该漏洞恢复或者删除Gmail对话、删除YouTube播放列表、掌控Google+账户等等。
-
 浅谈基于JavaScript的DDOS攻击
CloudFlare通过对上百万个网站进行防护,总结出最古老、最普遍的攻击非DDoS攻击莫属。在传统的DDoS攻击中,攻击者会控制大量的傀儡机,然后向目标服务器发送大量请求,阻止合法用户访问网站。
-
 MySQL SSL/TLS连接存在安全漏洞,可遭中间人攻击
由于客户端在连接MySQL时SSL选项使用不当,将可能引起中间人攻击。该漏洞将导致数据库通信数据以明文形式在网络上传输。
-
 匿名者攻击世界贸易组织网站,内部人员信息泄露
黑客组织匿名者近日入侵了世界贸易组织(WTO)的网站并泄露了大量成员的个人信息。
-
 如何大幅提高加密数据库的安全性
加密密钥放在哪里呢?有没有使用硬件安全模块(HSM)?大多数企业都没有使用HSM,其实为了安全他们应该都要使用的。存储明文密码就相当于将钥匙放在门垫上,完全没有安全意识。
-
 信息防泄漏:解密特洛伊
-
 “黑狐”木马详细分析
腾讯反病毒实验室近期捕获了“黑狐”木马的最新变种,这已经是该木马从2014年初首次发现以来的第三个大变种,本次全国感染量近百万。
-
 利用QQ昵称反弹连接木马技术分析
安全研究人员最近发现KRBanker家族新变种,其利用腾讯QQ空间的接口获取反弹连接IP,劫持本机DNS,拦截韩国银行网站钓鱼。本文将对其进行详细的分析。