Akamai:AI攻击速度已超人工补丁,智能体安全防线必须“前置到边缘”
责编:gltian |2026-10-08 15:49:51在近日举行的云栖大会上,AI智能体(Agentic AI)落地的信号密集释放——从多智能体协作、自动化工作流到MCP协议的广泛应用,“AI智能体上岗执行任务”已从概念走向企业实践。
与此同时,Akamai最新一期《互联网现状》(SOTI)安全报告《智能体威胁格局:速度、规模与非人类身份》揭示了一个行业尚未充分警觉的现实:企业安全风险的重心,正从“人员身份管理”转向“非人类实体的行为治理”。当AI智能体开始自主调用API、跨系统执行操作,传统的边界防火墙已经“看不见、防不住”。
Akamai亚太地区及日本安全技术和战略总监Reuben Koh表示:“AI攻击的速度已经超过了人工补丁的速度,防线必须前移到边缘,实时拦截,而非事后修补。”
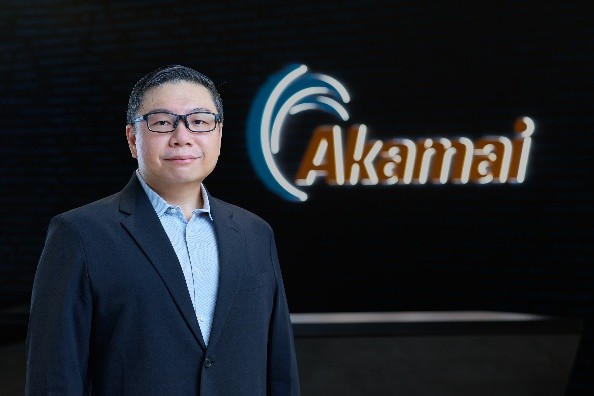
Akamai 亚太地区及日本安全技术和战略总监 Reuben Koh
风险的本质变化:从“人”到“非人类身份”
Akamai在报告中指出,AI智能体自主执行任务意味着,一旦某个提示词被篡改或输出有缺陷,其影响会在每个执行阶段被层层放大。传统边界防火墙无法检测智能体间的“东西向”内部通信,这使企业内部流量成为新的安全盲区。
当AI智能体被赋予执行权限,安全策略不再仅仅回答“谁可以访问”,而必须回答“这个非人类实体正在做什么,以及它被允许做什么”。
三个被严重低估的攻击面
报告列出了当前企业安全团队尚未充分警觉的三个攻击面。
浏览器成为未受保护的工作入口。 超过40%的企业用户已安装AI浏览器扩展,其中25%的扩展在12个月内修改过自身权限;这类扩展存在已知通用漏洞(CVE)的概率,比普通扩展高出60%。当浏览器承载越来越多的AI工作流,它已经从“访问工具”变成“执行环境”。
聊天机器人数据泄露。 超过6%的企业AI聊天机器人对话包含敏感数据,主要为个人身份信息,其中47%通过未受监控的个人账户进行,企业安全团队对此几乎没有任何可见性。
MCP协议可见性缺失。 MCP支持AI智能体跨系统自动执行操作,但目前在CISO安全优先级清单上排名靠后。与之形成反差的是,68%的安全负责人预判,到2030年恶意AI智能体将成为首要网络威胁。
“事后打补丁”模式已经失效
Akamai认为,传统“事后打补丁”的安全模式已难以应对智能体时代的攻击节奏。前沿AI能力可以快速挖掘漏洞、串联多个弱点形成攻击链;漏洞被AI发现和利用的速度,远快于人工修复漏洞的速度。
在这一背景下,Akamai给出的对策是:边缘侧实时风险阻断能力,在漏洞被利用的瞬间即完成隔离。
Akamai对CISO的四大行动建议
针对智能体时代的安全挑战,Akamai向CISO提出四点建议:
一是转向自适应边缘治理。 部署边缘原生运行时保护、API过滤和微隔离机制。
二是锁定浏览器边缘。 在浏览器内实现监测与行为控制,安全管理非托管AI扩展。
三是在零点击经济中保护品牌权威。 在网络边缘实施GEO(生成式引擎优化)策略,防止AI爬虫和虚拟购物者对品牌数据产生幻觉或误呈现。
四是将自主权与可验证性相匹配。 依据AI智能体行为的可验证程度、故障可回滚能力,分级授予操作自主权,高风险操作保留人工介入。
云栖大会释放的智能体落地信号,与Akamai的判断指向同一个提醒:安全防线需要与智能体的执行速度同步,前移到边缘。