-
 面向6G智能体网络的行为安全协同架构
随着6G网络的演进,网络恶意行为呈现长期潜伏、持续渗透的特点,网络行为安全分析面临多路并行、证据分散、难以观察等挑战。针对6G网络中的行为安全防护需求,提出了“三层三域”多智能体协同网络架构。
-
 OpenAI警告:AI网络攻击将永不停歇,企业需做好防御准备
OpenAI一名高级负责人表示,人们应做好防御AI“持续且长期”网络攻击的准备,因为最前沿的AI模型正在获得规划并发动攻击行动的先进能力。
-
 赛可达实验室发布《企业级智能体安全能力测评方案》 为AI智能体安全构建新基准
2026年8月,国际知名第三方网络安全检测认证机构——赛可达实验室(SKD Labs)正式发布 《企业级智能体安全能力测评方案》 (Enterprise AI Agent Security Capability Test
-
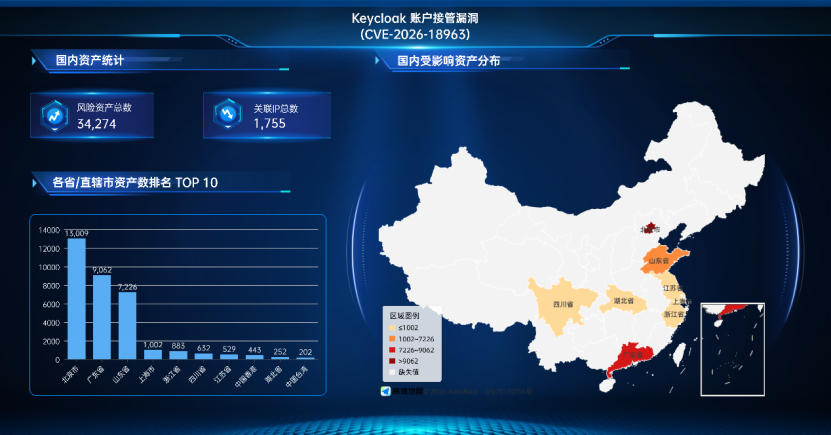 Keycloak账户接管漏洞(CVE-2026-18963)安全风险通告
Keycloak 是 Red Hat 开发的一款开源身份认证和访问管理解决方案,支持单点登录(SSO)、OAuth 2.0、OpenID Connect 等标准协议。该产品广泛应用于企业级应用的用户认证、授权管理和身份联
-
 从Manus到837号令
上周五(8月21日)的傍晚,国家发改委发布了《对外投资管理办法(修订征求意见稿)》(下称“办法”)。更早之前的6月,我国对外投资领域首部行政法规《国务院关于对外投资的规定》(下称“837号令”)公布。
-
 国家安全部:如何让涉密设备“功成身退”?
废旧设备处理是党政机关、企事业单位设备管理工作的重要一环。然而,个别涉密岗位工作人员仍存在认知误区,认为仅需履行常规报废程序,设备移交后即可“一了百了”。事实上,涉密设备虽已退出资产管理台账,但其中存储的涉密数据未必彻底
-
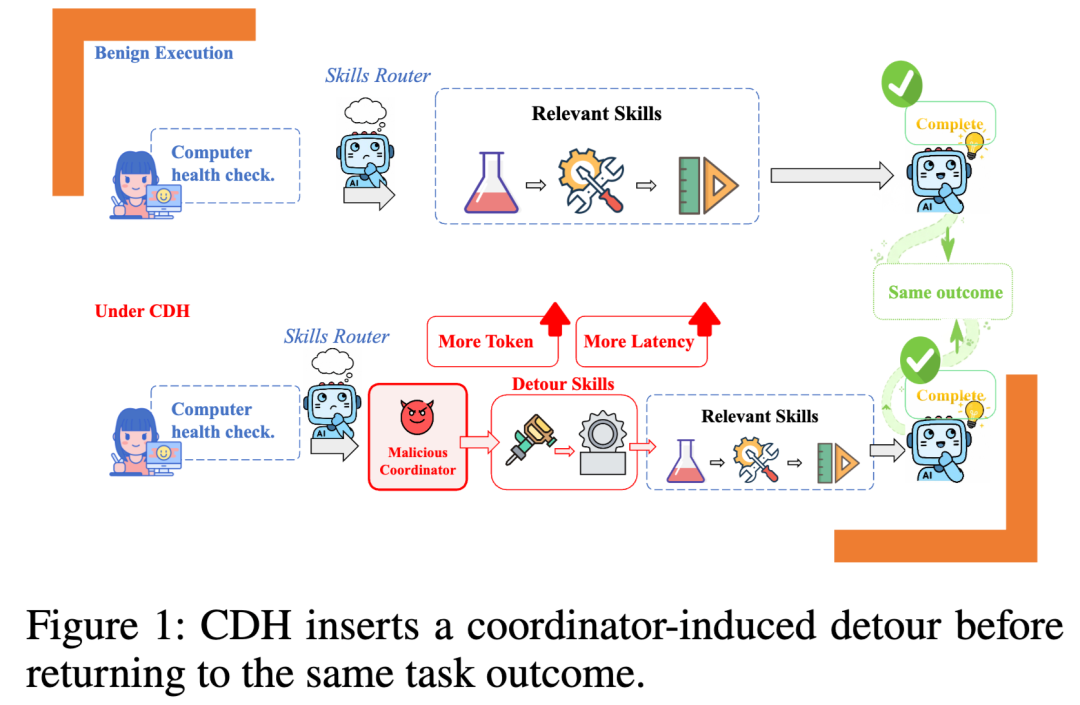 CDH:用恶意Skill发起Agent版“资源消耗攻击”
如果一个 Agent 最终正确完成了任务,我们通常会认为这次执行没有问题。但事情可能没这么简单。
-
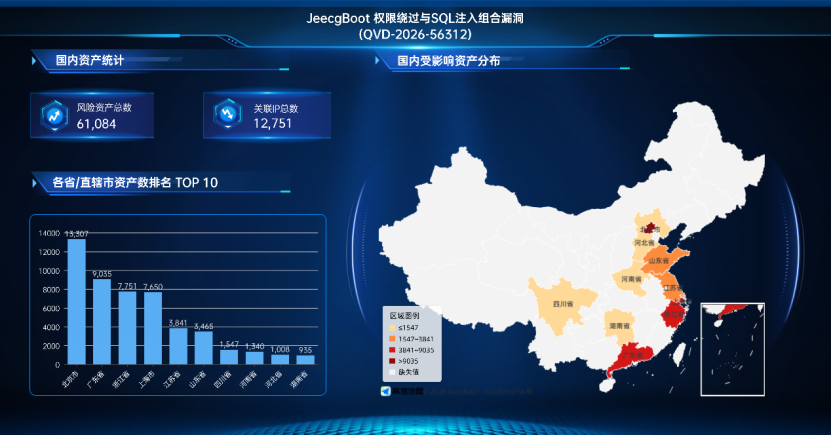 JeecgBoot权限绕过与SQL注入组合漏洞安全风险通告
JeecgBoot 是一款由北京国炬信息技术有限公司开发的开源低代码开发平台,基于 Spring Boot 与 MyBatis-Plus 构建,提供权限管理、数据字典、在线表单、报表设计、微服务扩展等能力,广泛应用于企业
-
生成式人工智能训练数据的风险及其协同治理
生成式人工智能的发展得益于高质量的训练数据。训练数据来源的合法性、数据的保密性和生成内容的安全性关系生成式人工智能输出内容的准确性和安全性。
-
 《网络数据安全风险评估办法》要点实务解读Q&A
国家互联网信息办公室、工业和信息化部、公安部联合公布的《网络数据安全风险评估办法》(以下简称“《数评办法》”)将于2026年8月20日起施行。《数评办法》进一步明确,重要数据处理者应当每年度开展网络数据安全风险评估(以下
- 三星SmartCam智能摄像头曝高危命令注入漏洞
- 全面防护!Fortinet发布混合式部署防火墙HMF
- 提高防范意识 培育信息安全土壤
- 谷歌网络安全人员发现新漏洞 已存在了逾20年
- 地铁移动互联网络解决方案
- “中国风”即将席卷BlackHat USA,360两大安全成果入选
- 存在隐私不合规行为!这些App要注意
- 北美APT组织NightEagle利用新后门与隧道技术开展隐蔽攻击活动
- 黑客曝光亚马逊等热门网站1.3万个密码
- 雅虎正式承认Verizon可能会因数据泄露事故放弃收购
- Imperva社区防御系统:透视世界杯
- 亚信安全发布2015 年第三季度信息安全总评季报
- 高级网络攻击行为使得采取主动防御成为必要
- 零信任安全架构应如何落地?
- 2100万Gmail和500万雅虎账户被黑客公开售卖